Dieser Artikel ist keine Rechtsberatung. Er beschreibt die Rechtslage in der Schweiz und in der EU nach dem Stand vom 31.10.2026.
In der Schweiz gibt es keine allgemeine Pflicht zum Cookie-Banner: Du musst über nicht notwendige Cookies informieren und eine Möglichkeit zum Ablehnen bieten, eine Einwilligung braucht es nur bei unerwartetem oder riskantem Tracking. In der EU braucht alles eine Einwilligung, was nicht technisch nötig ist. Setzt deine Website nur notwendige Cookies und lädt nichts von fremden Servern, kommst du in beiden Rechten ohne Banner aus.
Cookie-Banner sind so verbreitet, dass viele sie für Pflicht halten. Das stimmt nur, wenn die Website etwas tut, wofür es eine Einwilligung oder eine Ablehnungsmöglichkeit braucht. Wer weiss, was seine Seite lädt, kann oft auf den Banner verzichten, und die Besucher danken es.
Dieser Artikel erklärt, was in der Schweiz und was in der EU gilt, wo die Unterschiede liegen und welche eingebauten Dienste einen Banner auslösen, ohne dass man es merkt.
Worum es beim Cookie-Banner geht
Ein Cookie-Banner ist kein Selbstzweck. Er ist das Werkzeug, mit dem eine Website zwei Dinge erledigt: Sie informiert Besucher darüber, was auf ihrem Gerät gespeichert oder ausgelesen wird, und sie holt, wo nötig, eine Entscheidung ein, also eine Einwilligung oder eine Ablehnung.
Es geht dabei nicht nur um Cookies im engen Sinn. Der EDÖB, der Eidgenössische Datenschutz- und Öffentlichkeitsbeauftragte, zählt in seinem Merkblatt vom März 2026 auch Zählpixel, den lokalen Speicher des Browsers, Device Fingerprinting und Werbekennungen dazu. Die EU-Regeln sprechen ebenso allgemein von der „Speicherung von Informationen“ auf dem Gerät und dem „Zugriff“ darauf.
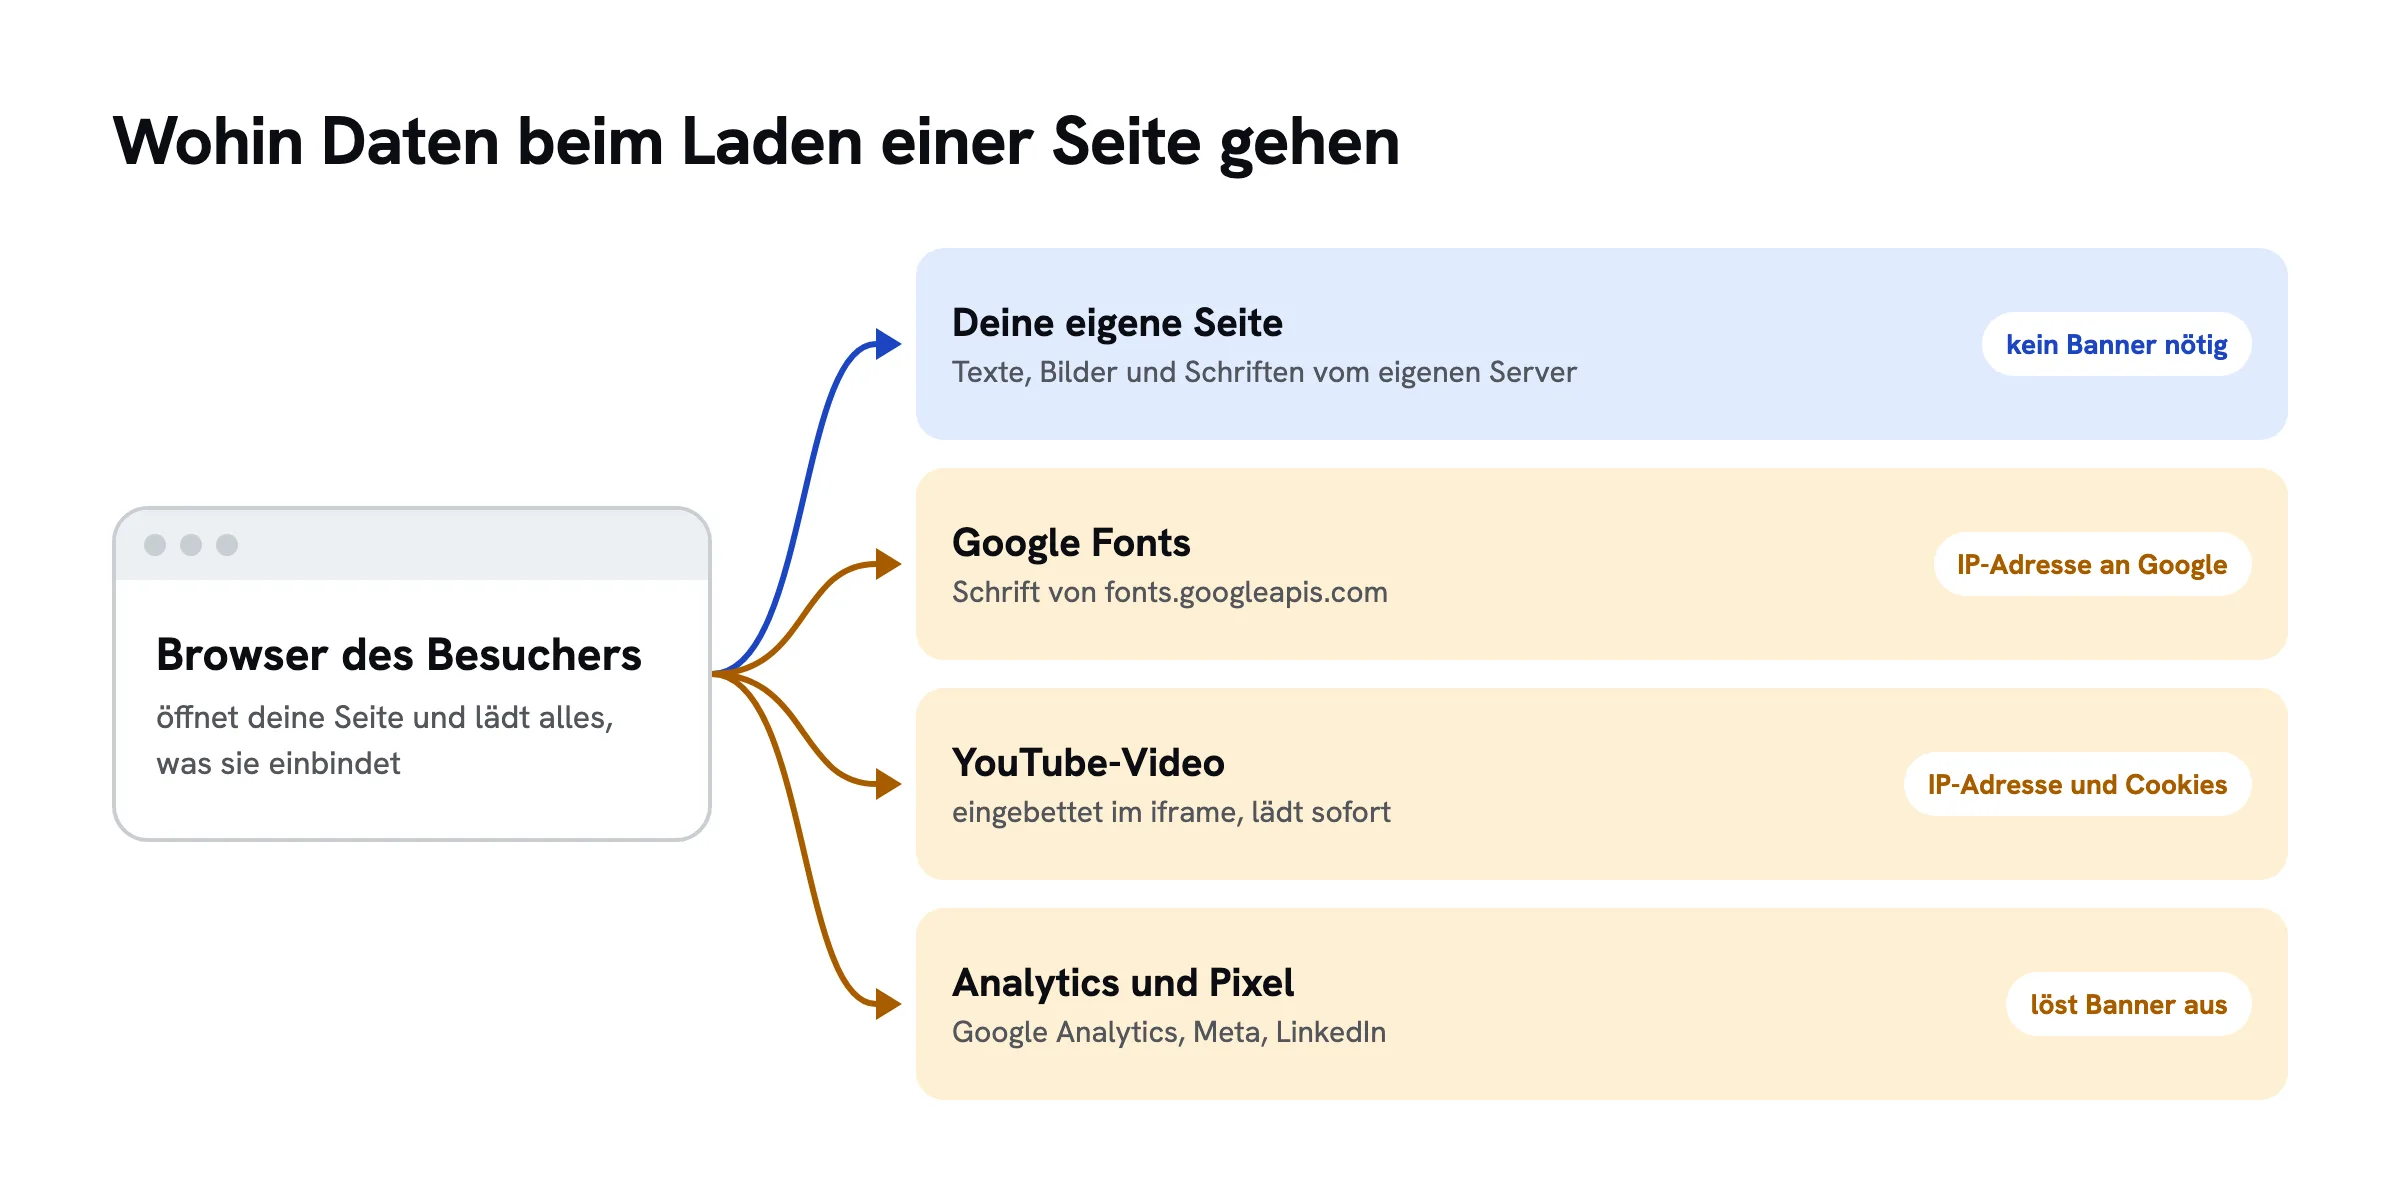
Dazu kommt ein zweiter Punkt, der oft übersehen wird: Lädt deine Seite etwas von einem fremden Server, etwa eine Schrift, ein Video oder ein Skript, dann erfährt dieser Server die IP-Adresse des Besuchers. Das ist eine Übermittlung von Personendaten an Dritte, auch wenn dabei kein einziges Cookie entsteht.
Schweiz: was FMG und DSG verlangen
In der Schweiz regeln zwei Gesetze den Einsatz von Cookies.
Das Fernmeldegesetz (FMG), Art. 45c. Diese Regel gilt schon seit 2007. Der EDÖB fasst sie so zusammen: Das Bearbeiten von Daten auf fremden Geräten ist nur erlaubt, wenn die Benutzer über die Bearbeitung und ihren Zweck informiert und darauf hingewiesen werden, dass sie die Bearbeitung ablehnen können. Das ist ein Opt-out, keine Einwilligung.
Das Datenschutzgesetz (DSG). Es regelt, was mit Personendaten geschieht, die über Cookies gesammelt werden. Nach Art. 19 DSG musst du die Betroffenen über die Beschaffung von Personendaten informieren, in der Praxis mit einer Datenschutzerklärung.
Der EDÖB hat am 22. Januar 2025 einen Leitfaden zu Cookies veröffentlicht und am 6. Oktober 2025 ergänzt. Daraus ergeben sich drei Stufen:
- Technisch notwendige Cookies brauchen weder Einwilligung noch Banner. Als Beispiele nennt der Leitfaden die Sitzung nach dem Anmelden, den Warenkorb, die Sprachwahl und die gespeicherte Cookie-Entscheidung selbst. Ein verbindlicher Katalog existiert laut EDÖB nicht. Informieren musst du trotzdem, in der Datenschutzerklärung.
- Nicht notwendige Cookies wie Statistik oder Werbung sind erlaubt, wenn du darüber informierst und ein Opt-out anbietest, grundsätzlich bevor die Cookies aktiv werden. Das Widerspruchsrecht muss laut Leitfaden „an prominenter Stelle“ stehen und mit wenigen Klicks erreichbar sein.
- Eine ausdrückliche Einwilligung braucht es, wenn der Einsatz unerwartet ist, ein hohes Risiko birgt, etwa bei einem Profiling, oder besonders schützenswerte Daten betrifft. Werbetracking über viele Websites hinweg kann laut Leitfaden in diese Stufe fallen.
Für Statistik gibt es eine Erleichterung. Nach Art. 31 Abs. 2 lit. e DSG ist die Auswertung von Besucherströmen gerechtfertigt, wenn die Daten umgehend anonymisiert werden und die Ergebnisse niemanden erkennen lassen. Ein externes Statistik-Werkzeug erfüllt das laut EDÖB nur, wenn der Anbieter die Daten nicht für eigene Zwecke nutzt.
Wann eine Schweizer Website unter die DSGVO fällt
Die DSGVO gilt auch für Anbieter ausserhalb der EU, wenn sie Personen in der EU Waren oder Dienstleistungen anbieten oder deren Verhalten beobachten (Art. 3 Abs. 2 DSGVO). Ein Treuhandbüro in Bern mit Kunden aus der Region fällt kaum darunter. Ein Onlineshop, der nach Deutschland liefert, oder eine Seite mit Tracking, das Besucher aus der EU auswertet, schon. Wer unsicher ist, richtet sich nach den strengeren EU-Regeln.
EU: was ePrivacy und DSGVO verlangen
In der EU ist die Regel strenger und einfacher. Art. 5 Abs. 3 der ePrivacy-Richtlinie verlangt eine Einwilligung, bevor eine Website Informationen auf dem Gerät speichert oder ausliest. Ausgenommen ist nur, was für die Übertragung nötig ist oder was unbedingt erforderlich ist, damit ein ausdrücklich gewünschter Dienst funktioniert.
Jedes Land hat die Richtlinie in eigenes Recht umgesetzt. In Deutschland steht sie in § 25 TDDDG, das bis 2024 TTDSG hiess. Der Wortlaut ist fast gleich: Speichern und Auslesen sind „nur zulässig, wenn der Endnutzer auf der Grundlage von klaren und umfassenden Informationen eingewilligt hat“, ausser es ist „unbedingt erforderlich“ für einen „ausdrücklich gewünschten digitalen Dienst“. In Österreich gilt die entsprechende Regel im Telekommunikationsgesetz.
Für alles, was danach mit Personendaten geschieht, gilt die DSGVO. Sie verlangt eine Rechtsgrundlage nach Art. 6 und eine Information nach Art. 13. Für Statistik mit Cookies ist das in der Praxis die Einwilligung. Ein Opt-out wie in der Schweiz genügt in der EU nicht.
Schweiz und EU im Vergleich
| Was deine Seite tut | Schweiz | EU |
|---|---|---|
| Nur notwendige Cookies (Sitzung, Warenkorb, Sprache) | kein Banner, Hinweis in der Datenschutzerklärung | kein Banner, Hinweis in der Datenschutzerklärung |
| Statistik ohne Cookies und ohne Kennung | kein Banner, Hinweis in der Datenschutzerklärung | kein Banner, Hinweis in der Datenschutzerklärung |
| Statistik mit Cookies, Daten nur für dich | Information und Opt-out | Einwilligung |
| Werbung, Retargeting, Pixel von Dritten | Information und Opt-out, bei Profiling mit hohem Risiko Einwilligung | Einwilligung |
| Schriften, Videos oder Karten von fremden Servern | Information, je nach Dienst Opt-out | Einwilligung oder lokal einbinden |
| Besonders schützenswerte Daten (Gesundheit, Religion) | ausdrückliche Einwilligung | ausdrückliche Einwilligung |
Die Tabelle vereinfacht. Sie zeigt aber das Muster: Je weniger deine Seite von Dritten lädt und je weniger sie über Besucher speichert, desto näher rücken die beiden Rechte zusammen, bis es in beiden keinen Banner mehr braucht.
Die versteckten Fallen
Die meisten Websites brauchen einen Banner nicht wegen eigener Cookies, sondern wegen Diensten, die sie einbinden. Oft weiss der Betreiber gar nicht, dass sie da sind.
Google Fonts. Wer Schriften direkt von Google lädt, gibt Google die IP-Adresse jedes Besuchers. Das Landgericht München I hat dafür im Januar 2022 einem Kläger 100 Euro Schadenersatz zugesprochen (Az. 3 O 17493/20). Darauf folgte eine Welle von Abmahnungen. Im März 2023 hat dasselbe Gericht solche Massenabmahnungen als unbegründet beurteilt (Az. 4 O 13063/22). Die einfache Lösung bleibt dieselbe: Schriften auf dem eigenen Server ablegen. Dann erfährt Google nichts.
Eingebettete Videos. Ein YouTube-Video im iframe lädt beim Öffnen der Seite Code von Google, auch wenn niemand auf Play drückt. Der EDÖB empfiehlt für Drittdienste eine Zwei-Klick-Lösung: Erst nach dem Klick wird der fremde Inhalt geladen. Oder du verlinkst das Video, statt es einzubetten.
Karten. Google Maps oder ähnliche Karten im iframe verhalten sich wie Videos. Ein Bild der Karte mit einem Link zur Route tut es oft auch.
Statistik und Pixel. Google Analytics, der Meta-Pixel oder ein LinkedIn-Tag sind der häufigste Grund für einen Banner. In der EU brauchen sie eine Einwilligung, in der Schweiz mindestens ein Opt-out, bei Werbetracking über viele Seiten unter Umständen eine Einwilligung.
Seiten aus dem KI-Chat. Wer eine Seite mit Claude, ChatGPT oder Gemini baut, etwa als Artefakt in Claude, bekommt oft Code, der Schriften von Google lädt oder ein Skript von einem öffentlichen Server einbindet. Das sieht man dem Ergebnis nicht an. Bitte deinen Chat ausdrücklich: „Lade keine Schriften, Skripte oder Bilder von fremden Servern, nutze Systemschriften.“
So prüfst du, was deine Seite lädt
Du brauchst dafür kein Werkzeug, nur einen Browser auf dem Computer.
- Öffne deine Website in einem privaten Fenster, damit keine alten Cookies stören.
- Öffne die Entwicklertools: in Chrome, Edge und Firefox mit F12. In Safari musst du sie zuerst unter Einstellungen › Erweitert einschalten.
- Wechsle zum Reiter „Netzwerk“ und lade die Seite neu.
- Sortiere nach „Domain“. Alles, was nicht deine eigene Adresse ist, ist ein fremder Server. Typische Namen:
fonts.googleapis.com,fonts.gstatic.com,www.youtube.com,www.googletagmanager.com,connect.facebook.net. - Wechsle zum Reiter „Anwendung“ (Firefox: „Web-Speicher“) und sieh unter „Cookies“ und „Lokaler Speicher“ nach, was gespeichert wurde.
Steht in Schritt 4 keine fremde Adresse und in Schritt 5 nur ein Cookie für Sitzung oder Sprache, braucht deine Seite keinen Banner. Steht dort etwas, entscheidest du für jeden Eintrag: weglassen, lokal ablegen oder mit Banner betreiben.
Baukästen wie Wix, Squarespace, Jimdo oder WordPress mit Plugins laden je nach Einstellung eigene Statistik, Schriften oder Chat-Fenster. Was sie in deinem Fall tatsächlich laden, zeigt dir derselbe Prüfweg zuverlässiger als jede Werbeaussage, auch die des Anbieters.
Statistik ohne Cookies
Für die meisten kleinen Websites ist Statistik der einzige Grund für einen Banner. Dabei geht es auch ohne Cookies: Der Server oder ein Statistik-Dienst zählt Aufrufe und speichert nur zusammengefasste Werte wie Land, Gerät und Herkunft, ohne eine Kennung, die einen Besucher über mehrere Aufrufe wiedererkennt.
Werkzeuge, die nach eigener Angabe so arbeiten, sind etwa Plausible und Simple Analytics, beide mit Servern in der EU. Matomo lässt sich so einrichten und auch auf dem eigenen Server betreiben. Prüfe bei jedem Anbieter, ob er die Daten nur in deinem Auftrag bearbeitet, wo die Server stehen und ob es einen Vertrag zur Auftragsverarbeitung gibt.
Der Preis für diese Art Statistik: Du siehst keine Wege einzelner Besucher und keine wiederkehrenden Besucher. Für die Frage „Wird meine Seite gefunden, und woher kommen die Leute?“ reicht sie meistens.
Website ohne Cookie-Banner mit sharepa
sharepa stellt Seiten aus dem KI-Chat online, unter einer eigenen Adresse oder deiner Domain. Für den Banner zählt dabei Folgendes:
- Statistik ohne Cookie und ohne Kennung. sharepa zählt Besuche auf dem Server, ohne Skript im Browser, ohne Cookie und ohne die IP-Adresse zu speichern. Festgehalten werden nur Land, Gerät und Herkunft, auf Wunsch auch der Kanal über einen Kampagnen-Link wie
?ref=linkedin. - Nur notwendige Cookies. Ein Cookie gibt es nur auf Seiten mit Passwort, damit Besucher es nicht bei jedem Aufruf eintippen müssen.
- Daten in der EU. Seiten, Statistik und Formulareinträge liegen bei Cloudflare in der EU. Cloudflare ist eine US-Firma und liefert die Seiten über Server auf der ganzen Welt aus. Dabei verarbeitet Cloudflare die IP-Adresse der Besucher, sharepa speichert sie nicht.
- Formulare bleiben bei dir. Formulare und Datenabfragen einer sharepa-Seite können nur an die Seite selbst senden, nicht an fremde Server. Was ein Formular sonst noch braucht, steht im Artikel Kontaktformular nach DSGVO und Schweizer DSG.
Was sharepa nicht verhindert: Baut dein Chat Google Fonts, ein YouTube-Video oder ein Analytics-Skript in die Seite ein, lädt die Seite diese Dienste. Ob deine sharepa-Seite ohne Banner auskommt, hängt also davon ab, was in ihr steckt. Mit dem Prüfweg oben siehst du es in zwei Minuten.
Für die Daten der Besucher bist du verantwortlich, sharepa bearbeitet sie in deinem Auftrag. Die Regeln dazu stehen im Anhang Auftragsverarbeitung.
Checkliste
Checkliste
Fragen
Ist ein Cookie-Banner in der Schweiz Pflicht?
Nicht allgemein. Nach Art. 45c FMG musst du über nicht notwendige Cookies informieren und eine Möglichkeit zum Ablehnen bieten. Eine Einwilligung verlangt der EDÖB nur bei unerwartetem Einsatz, hohem Risiko oder besonders schützenswerten Daten. Setzt deine Seite nur notwendige Cookies, reicht der Hinweis in der Datenschutzerklärung.
Brauche ich für technisch notwendige Cookies einen Banner?
Nein, weder in der Schweiz noch in der EU. Du musst sie aber in der Datenschutzerklärung nennen. Notwendig sind Cookies, ohne die ein vom Besucher gewünschter Dienst nicht funktioniert, etwa die Anmeldung oder der Warenkorb, nicht aber Statistik.
Darf ich Google Fonts ohne Einwilligung verwenden?
Wenn du die Schriften auf deinem eigenen Server ablegst, ja. Lädt deine Seite sie von Google, erfährt Google die IP-Adresse der Besucher. In Deutschland hat das 2022 zu einem Urteil und vielen Abmahnungen geführt. Lokal abgelegte Schriften vermeiden das Problem ganz.
Reicht ein Banner mit nur „OK“?
In der EU nicht: Ohne die Möglichkeit, abzulehnen, gibt es keine gültige Einwilligung. In der Schweiz verlangt der EDÖB, dass das Ablehnen leicht erkennbar und mit wenigen Klicks möglich ist. Ein Banner, der nur „Alle akzeptieren“ zulässt, genügt auch dort nicht.
Wie finde ich heraus, ob meine Website DSGVO-konform ist?
Prüfe zuerst, was sie lädt und speichert, mit den Entwicklertools des Browsers wie oben beschrieben. Dann vergleichst du das mit deiner Datenschutzerklärung und deinem Banner. Eine vollständige Prüfung umfasst auch Formulare, Verträge mit Anbietern und Löschfristen; dafür lohnt sich bei grösseren Seiten eine Fachperson.
Quellen
- Bundesgesetz über das Fernmeldewesen (FMG), Art. 45c, Fedlex, abgerufen am 31.10.2026
- Bundesgesetz über den Datenschutz (DSG), Fedlex, abgerufen am 31.10.2026
- Leitfaden des EDÖB betreffend Datenbearbeitungen mittels Cookies und ähnlichen Technologien, V. 1.1 vom 06.10.2025, abgerufen am 31.10.2026
- Merkblatt des EDÖB: Verwendung von Cookies und ähnlichen Technologien im Zusammenhang mit Online-Tracking, 31.03.2026, abgerufen am 31.10.2026
- Richtlinie 2002/58/EG (ePrivacy-Richtlinie), Art. 5 Abs. 3, EUR-Lex, abgerufen am 31.10.2026
- Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung), EUR-Lex, abgerufen am 31.10.2026
- § 25 TDDDG, Gesetze im Internet, abgerufen am 31.10.2026
- LG München I, Endurteil vom 30.03.2023, Az. 4 O 13063/22, Gesetze Bayern, abgerufen am 31.10.2026
- LG München I, Urteil vom 20.01.2022, Az. 3 O 17493/20, IHK Bergisch, abgerufen am 31.10.2026
- Plausible Analytics, Data Policy, abgerufen am 31.10.2026
- Simple Analytics, Privacy Policy, abgerufen am 31.10.2026
- Matomo, How do I use Matomo without cookies, abgerufen am 31.10.2026