Dieser Artikel ist keine Rechtsberatung. Er beschreibt die Rechtslage in der Schweiz und in der EU nach dem Stand vom 31.10.2026.
Termine lassen sich auf drei Arten auf der eigenen Website buchen: per Link auf ein Buchungstool, mit einem eingebetteten Widget oder direkt in der Seite. Datenschutzrechtlich am heikelsten ist das Widget, weil es beim Laden der Seite Code eines Dritten ausführt. In der Schweiz wie in der EU zählt ausserdem, wo der Dienst die Buchungen speichert und ob du das in der Datenschutzerklärung nennst.
Zu den Mustertexten Direkt zur Checkliste
Ein Knopf „Termin buchen“ spart Mails hin und her und bringt mehr Erstgespräche. Die meisten greifen dafür zu Calendly oder einem ähnlichen Dienst und binden ihn als Widget ein. Das ist bequem, hat aber Folgen für den Datenschutz, die man kennen sollte.
Dieser Artikel vergleicht die drei üblichen Wege und zeigt, was bei jedem in der Schweiz und in der EU gilt. Grundlagen zu Cookies und eingebundenen Diensten stehen im Artikel Cookie-Banner: Pflicht in der Schweiz und in der EU?, zum Umgang mit Formulareinträgen im Artikel Kontaktformular nach DSGVO und Schweizer DSG.
Was bei einer Terminbuchung an Daten anfällt
Eine Buchung ist im Kern ein Formular mit Kalender. Es fallen an:
- Angaben der buchenden Person: Name, E-Mail-Adresse, oft Telefon und Antworten auf Fragen wie „Worum geht es?“.
- Der Termin selbst: Zeit, Ort oder Videolink, und damit die Information, dass diese Person mit dir spricht.
- Dein Kalender: Der Dienst muss wissen, wann du frei bist. Je nach Dienst liest er dafür deinen ganzen Kalender oder nur die belegten Zeiten.
- Technische Daten: IP-Adresse, Browser, bei eingebetteten Widgets oft Cookies des Anbieters.
Empfänger sind du, der Buchungsdienst, der Kalenderanbieter, bei Videogesprächen der Videodienst und der Mailversand für Bestätigung und Erinnerung. Jeder davon gehört in die Datenschutzerklärung.
Drei Wege im Vergleich
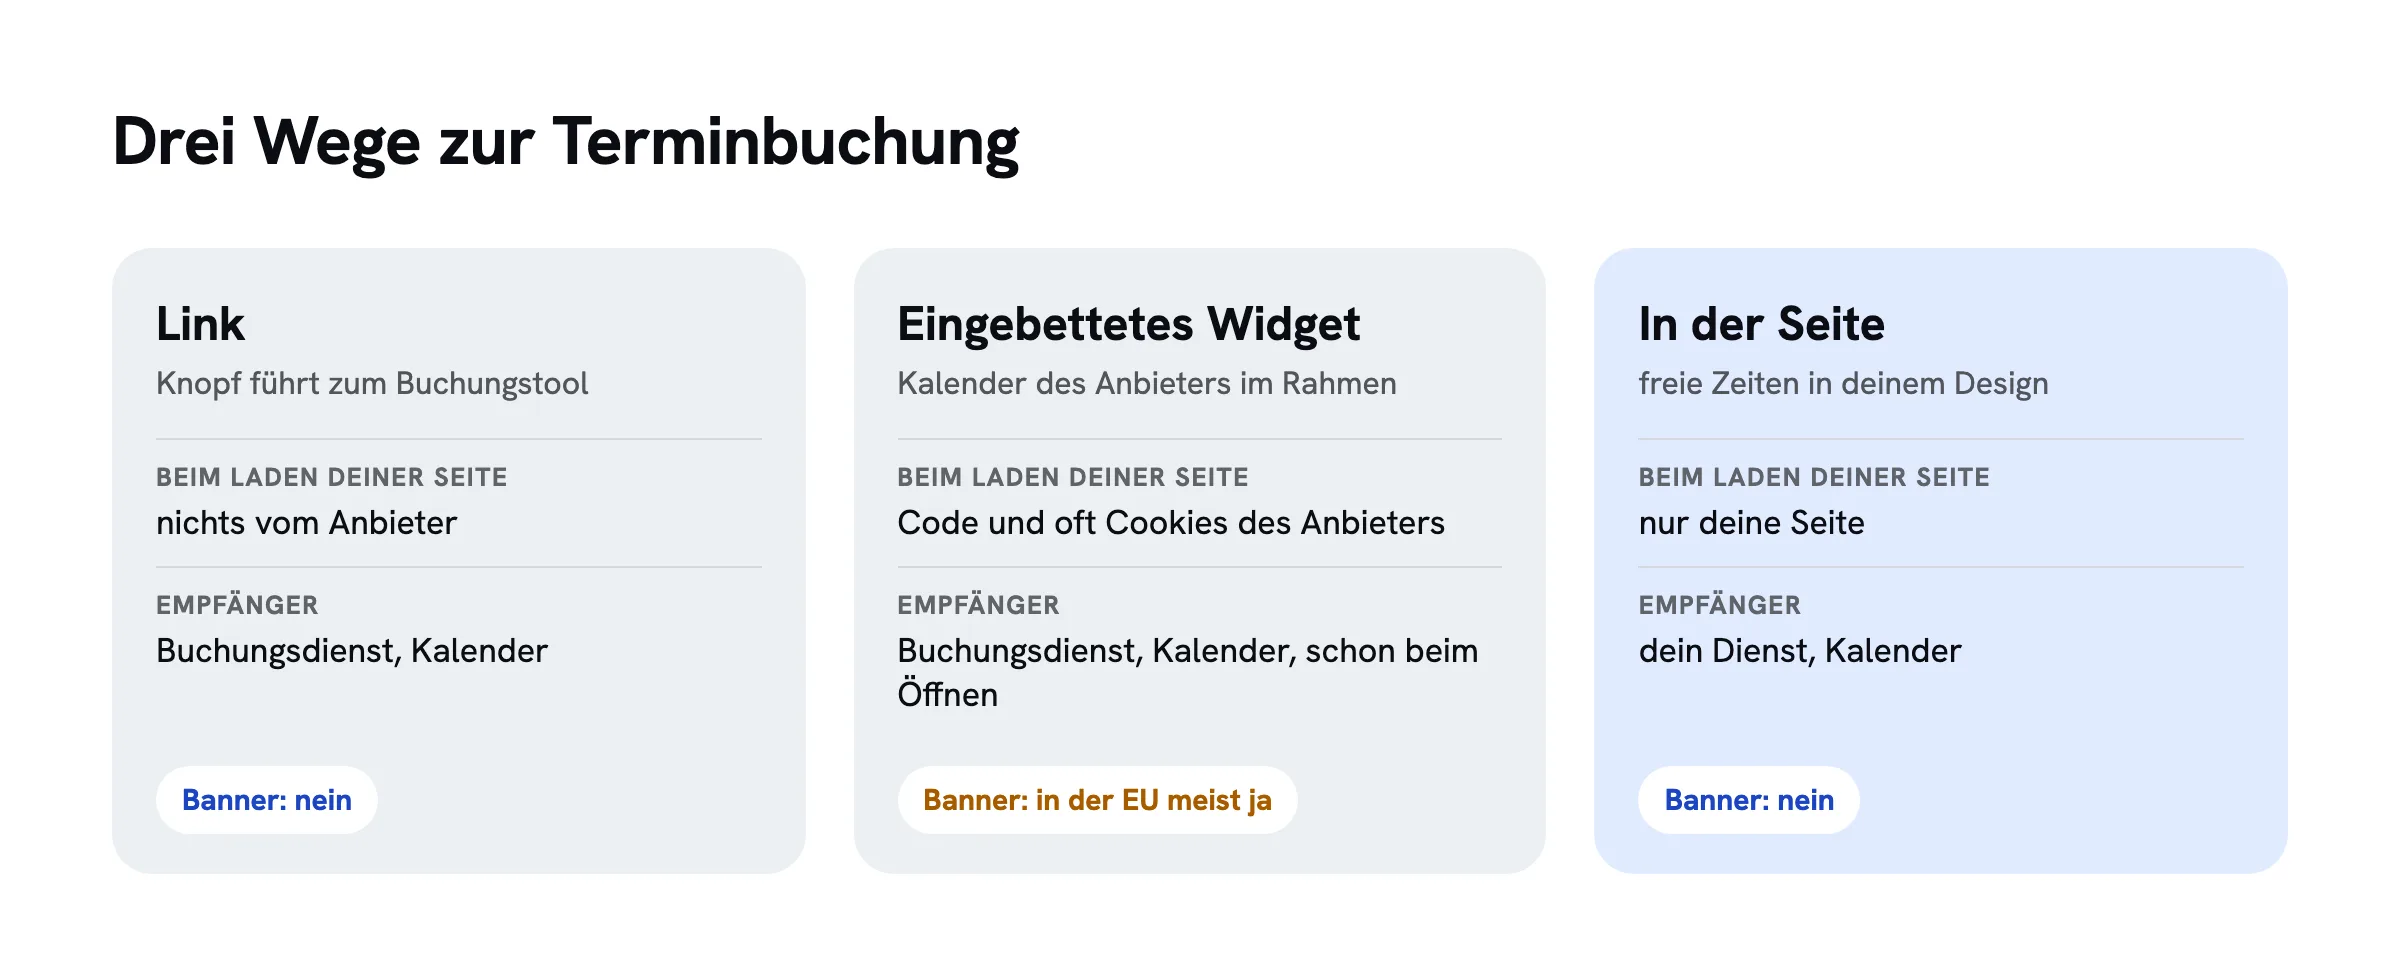
| Was zählt | Link auf ein Buchungstool | Eingebettetes Widget | Buchung direkt in der Seite |
|---|---|---|---|
| So sieht es aus | Knopf führt auf die Seite des Anbieters | Kalender des Anbieters im Rahmen auf deiner Seite | Kalender ist Teil deiner Seite |
| Was beim Laden deiner Seite passiert | nichts beim Anbieter | Code des Anbieters lädt, oft mit Cookies | nur deine Seite lädt |
| Cookie-Banner wegen der Buchung | nein | in der EU meist ja, in der Schweiz mindestens Hinweis | nein, wenn keine fremden Dienste mitladen |
| Wo die Buchung gespeichert wird | beim Anbieter | beim Anbieter | bei deinem Dienst und im Kalender |
| Gestaltung | Design des Anbieters | Design des Anbieters, wenig anpassbar | dein Design |
Der Link ist die einfachste datenschutzfreundliche Lösung. Deine Seite lädt nichts vom Anbieter. Erst wer klickt, landet bei ihm, und dort gilt seine Datenschutzerklärung für das, was er selbst tut. Nennen musst du ihn trotzdem, weil die Buchungen bei ihm für dich gespeichert werden.
Das Widget ist ein eingebetteter Drittdienst wie ein YouTube-Video. Der EDÖB empfiehlt für solche Dienste eine Zwei-Klick-Lösung: Der fremde Inhalt lädt erst, wenn der Besucher es will. In der EU braucht es für Cookies des Anbieters eine Einwilligung, ausser sie sind unbedingt nötig, damit der Besucher buchen kann. Ob sie das sind, ist strittig. Auf der sicheren Seite bist du, wenn das Widget erst nach einem Klick lädt.
Die Buchung in der Seite zeigt freie Zeiten aus deinem Kalender direkt in deinem Design, ohne Rahmen eines Anbieters. Datenschutzrechtlich behandelst du sie wie ein Formular: Die Seite schickt die Buchung an einen Dienst, der sie speichert und in den Kalender einträgt. Ein Banner ist dafür nicht nötig, solange die Seite sonst nichts von Dritten lädt.
Calendly und andere US-Dienste
Calendly, Google Kalender, Microsoft Bookings und viele andere Buchungsdienste kommen aus den USA. Daten dürfen an solche Firmen gehen, wenn sie unter dem Data Privacy Framework zertifiziert sind. Die EU erkennt diesen Rahmen seit Juli 2023 an, die Schweiz ihre Fassung, das Swiss-U.S. Data Privacy Framework, seit dem 15. September 2024. Für zertifizierte Anbieter braucht es dann keine zusätzlichen Garantien wie Standardvertragsklauseln.
Das Gericht der EU hat das Data Privacy Framework im September 2025 bestätigt (Rechtssache T-553/23). Der Kläger hat Berufung beim Gerichtshof der EU eingelegt, ein Urteil lag bei unserer Recherche nicht vor. Die Vorgänger des Frameworks, Safe Harbor und Privacy Shield, hat der Gerichtshof 2015 und 2020 gekippt. Wer sich nicht auf die Dauer des heutigen Rahmens verlassen will, wählt einen Dienst, der in der EU oder der Schweiz speichert.
Für US-Dienste gilt deshalb:
- Prüfe, ob der Anbieter unter dem Data Privacy Framework zertifiziert ist. Die Liste steht auf
dataprivacyframework.gov. - Schliess den Vertrag zur Auftragsverarbeitung ab, den der Anbieter bereitstellt.
- Nenne den Anbieter und das Land in der Datenschutzerklärung.
- Verlinke lieber, als einzubetten, oder lade das Widget erst nach einem Klick.
Anbieter mit Servern in der EU oder der Schweiz
Es gibt Buchungsdienste, die nach eigener Angabe in der EU oder der Schweiz speichern, etwa Calenso und eTermin aus der Schweiz oder Zeeg und Timify aus Deutschland. Cal.com lässt sich auch auf eigenen Servern betreiben. Prüfe bei jedem Anbieter selbst:
- Wo stehen die Server für deine Daten, und lässt sich das vertraglich festhalten?
- Welche Unterauftragsverarbeiter setzt er ein, etwa für Mailversand oder Videogespräche, und wo sitzen sie?
- Setzt das eingebettete Widget Cookies, und wofür?
- Liest der Dienst deinen ganzen Kalender oder nur die belegten Zeiten?
Dienste aus der Schweiz oder der EU kosten oft etwas mehr als ein Gratisplan von Calendly. Dafür bieten sie in der Regel einen Vertrag zur Auftragsverarbeitung ohne Umweg über die USA. Für eine Praxis, eine Kanzlei oder eine Beratung mit vertraulichen Gesprächen lohnt sich das fast immer.
Ein Server in Europa allein macht einen Dienst nicht datenschutzfreundlich. Viele europäische Dienste nutzen für Mail, Video oder Hosting wiederum US-Firmen. Die Liste der Unterauftragsverarbeiter zeigt, wohin die Daten wirklich gehen.
Google Kalender als Grundlage
Viele Buchungen enden ohnehin in einem Google-Kalender. Google bietet mit den Terminplänen eine eigene Buchungsseite, die direkt aus dem Kalender kommt. Das ist der kürzeste Weg, aber eben ein Dienst von Google, mit den Folgen von oben.
Auch wenn du einen anderen Buchungsdienst nutzt und ihn mit deinem Google-Kalender verbindest, erfährt Google von jeder Buchung, weil der Termin in deinem Kalender steht. Die buchende Person bekommt oft eine Einladung von Google mit deiner Google-Adresse. Google ist dann Empfänger und gehört in deine Datenschutzerklärung. Achte beim Verbinden darauf, welche Rechte der Dienst verlangt. Für eine Buchung genügt es, belegte Zeiten zu sehen und eigene Termine einzutragen. Lesen, was in deinen anderen Terminen steht, muss er nicht.
Videogespräche, Bestätigungen und Erinnerungen
Eine Buchung zieht oft weitere Dienste nach sich, an die man beim Einrichten nicht denkt.
Videogespräche. Viele Buchungsdienste erzeugen beim Buchen automatisch einen Link zu Google Meet, Zoom oder Microsoft Teams. Damit ist der Videodienst ein weiterer Empfänger: Er erfährt mindestens, dass ein Gespräch stattfindet, und beim Gespräch selbst Bild, Ton und IP-Adressen. Alle drei sind US-Dienste. Wer das vermeiden will, nutzt einen Dienst mit Servern in Europa oder bietet Telefon und Treffen vor Ort als Alternative an. In jedem Fall gehört der Videodienst in die Datenschutzerklärung.
Bestätigung und Erinnerung. Die Mails nach der Buchung verschickt meist der Buchungsdienst, oft über einen eigenen Versanddienst. Viele Buchungsdienste messen dabei, ob die Mail geöffnet und ein Link geklickt wird. Prüfe in den Einstellungen, ob sich das abschalten lässt, und frag dich, ob du diese Zahlen brauchst.
Fragen im Buchungsformular. Ein Buchungsformular ist ein Formular und folgt denselben Regeln wie ein Kontaktformular: nur nötige Pflichtfelder, ein kurzer Hinweis, keine besonders schützenswerten Daten ohne Grund. Eine Physiotherapie, die beim Buchen nach Beschwerden fragt, erhebt Gesundheitsdaten. Dafür braucht es mehr als einen Standarddienst und eine Standard-Datenschutzerklärung.
Absagen und Löschen. Lege fest, wie lange du Buchungen aufbewahrst, und prüfe, ob der Dienst alte Buchungen von selbst löscht. Abgesagte Termine brauchst du meist gar nicht mehr. Lösche sie deshalb bald nach der Absage, statt sie bis zum Ende der normalen Frist liegen zu lassen.
Was in die Datenschutzerklärung gehört
Ersetze die Angaben in eckigen Klammern. Nennt dein Buchungsdienst weitere Empfänger, etwa einen Videodienst, ergänze sie.
Muster Schweiz
Muster EU
Terminbuchung mit sharepa
sharepa stellt Seiten aus dem KI-Chat online. Im Einmal-Plan kann eine Seite Termine direkt in deinem Google-Kalender buchen lassen, im Design, das dein Chat gebaut hat, ohne Widget eines Buchungsdienstes.
- Keine fremden Inhalte für die Buchung. Die Seite holt freie Zeiten und sendet die Buchung nur an sharepa. Ein Rahmen oder Skript eines Buchungsdienstes lädt nicht.
- Wenig Rechte im Kalender. sharepa sieht nur, wann du belegt bist, und trägt eigene Termine ein. Titel, Gäste und Orte deiner anderen Termine erfährt sharepa nicht.
- Buchungen in der EU. Name, E-Mail und Antworten speichert sharepa als Formulareintrag bei Cloudflare in der EU und löscht sie nach zwölf Monaten.
- Bestätigung und Erinnerung schickt sharepa per Mail, mit einem Link zum Absagen.
Wichtig für deine Datenschutzerklärung: Der Termin steht in deinem Google-Kalender, mit den Angaben der buchenden Person, und Google schickt ihr eine Einladung. Google ist damit Empfänger, gestützt auf das Data Privacy Framework, und gehört deshalb in die Erklärung. Beim Buchen prüft Turnstile von Cloudflare, ob ein Mensch bucht. Cloudflare, ebenfalls eine US-Firma, liefert die Seiten aus und verarbeitet dabei die IP-Adresse. Für die Daten der buchenden Personen bist du verantwortlich; sharepa bearbeitet sie in deinem Auftrag, wie im Anhang Auftragsverarbeitung beschrieben.
Wie du die Buchung einrichtest, zeigt die Anleitung Terminbuchung auf deiner Seite.
Checkliste
Checkliste
Fragen
Ist Calendly DSGVO-konform?
Calendly ist unter dem Data Privacy Framework zertifiziert, damit ist die Übermittlung in die USA zulässig. Ob dein Einsatz rechtmässig ist, hängt aber auch von dir ab: Vertrag zur Auftragsverarbeitung, Hinweis in der Datenschutzerklärung und, beim eingebetteten Widget, der Umgang mit Cookies. Verlinken statt einbetten ist der vorsichtigere Weg.
Brauche ich für ein eingebettetes Buchungs-Widget einen Cookie-Banner?
In der EU meist ja, wenn das Widget Cookies setzt, die nicht unbedingt nötig sind. In der Schweiz musst du mindestens informieren und eine Ablehnung ermöglichen. Ohne Banner kommst du aus, wenn du das Widget erst nach einem Klick lädst, den Anbieter verlinkst oder die Buchung direkt in der Seite anbietest.
Gibt es eine Terminbuchung mit Servern in der Schweiz?
Ja, einige Anbieter speichern nach eigener Angabe in der Schweiz, etwa Calenso. Prüfe trotzdem, welche Unterauftragsverarbeiter sie für Mail und Video einsetzen und ob der Kalender, den du verbindest, nicht ohnehin bei einem US-Anbieter liegt.
Darf ich Google Kalender für Buchungen von Kunden nutzen?
Ja, wenn du es in der Datenschutzerklärung nennst und Google als Empfänger angibst. Für Unternehmen gilt der Vertrag zur Datenverarbeitung von Google Workspace. Die Übermittlung in die USA stützt sich auf das Data Privacy Framework. Bei sensiblen Terminen, etwa in einer Arztpraxis, reicht das meist nicht.
Was muss im Buchungsformular stehen?
Ein kurzer Hinweis, wofür du die Angaben nutzt, und ein Link zur Datenschutzerklärung, wie beim Kontaktformular. Pflicht sind nur die Angaben, die du für den Termin brauchst, meist Name und E-Mail. Eine Checkbox zum Datenschutz ist nicht nötig.
Quellen
- Bundesgesetz über den Datenschutz (DSG), Art. 16 und 19, Fedlex, abgerufen am 31.10.2026
- Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung), Art. 6, 13 und 45, EUR-Lex, abgerufen am 31.10.2026
- Leitfaden des EDÖB betreffend Datenbearbeitungen mittels Cookies und ähnlichen Technologien, V. 1.1 vom 06.10.2025, Ziff. 3.13.1, abgerufen am 31.10.2026
- EDÖB: Bekanntgabe von Personendaten ins Ausland (Swiss-U.S. Data Privacy Framework), abgerufen am 31.10.2026
- Gericht der EU, Urteil vom 03.09.2025, T-553/23, Latombe gegen Kommission, Curia, abgerufen am 31.10.2026
- Data Privacy Framework List, U.S. Department of Commerce, abgerufen am 31.10.2026
- Calendly Privacy Notice, abgerufen am 31.10.2026
- Google Kalender: Terminpläne einrichten, Google-Hilfe, abgerufen am 31.10.2026
- Calenso: Datenschutz und Sicherheit, abgerufen am 31.10.2026